Die Desktop-App bietet Size Lab und interaktive Treemaps, Entropie-Flächendiagramm und Heatmap mit Hex-Navigation, einen Canvas-Abhängigkeitsgraphen, Signatur-/Provisioning-Zeitachsen, IPA-Architektur-/Datenschutzmatrix, Findings-Filter, gespeicherte Panelbreiten, hohen Kontrast sowie lokalen SVG- und Fensterbildexport.
Die englische README ist die maßgebliche Quelle und enthält die aktuelle, vollständige Support-Matrix. Die neueste Version lässt sich mit den folgenden Homebrew-Befehlen installieren oder über GitHub Releases beziehen.
Oberflächensprachen
Hexlora unterstützt Englisch, vereinfachtes Chinesisch, Japanisch, Koreanisch, Deutsch, Französisch, Spanisch, Italienisch, brasilianisches Portugiesisch, Russisch und Vietnamesisch. Das Sprachmenü in der Menüleiste oder unten im Fenster schaltet sofort um und speichert die Auswahl. Beim ersten Start gilt die Systemsprache. Navigation, Schaltflächen, Paneltitel und häufige Tabellenspalten sind übersetzt. Artefaktinhalte, technische Parserdiagnosen und exportierte Berichte behalten ihren Originaltext.
Screenshots
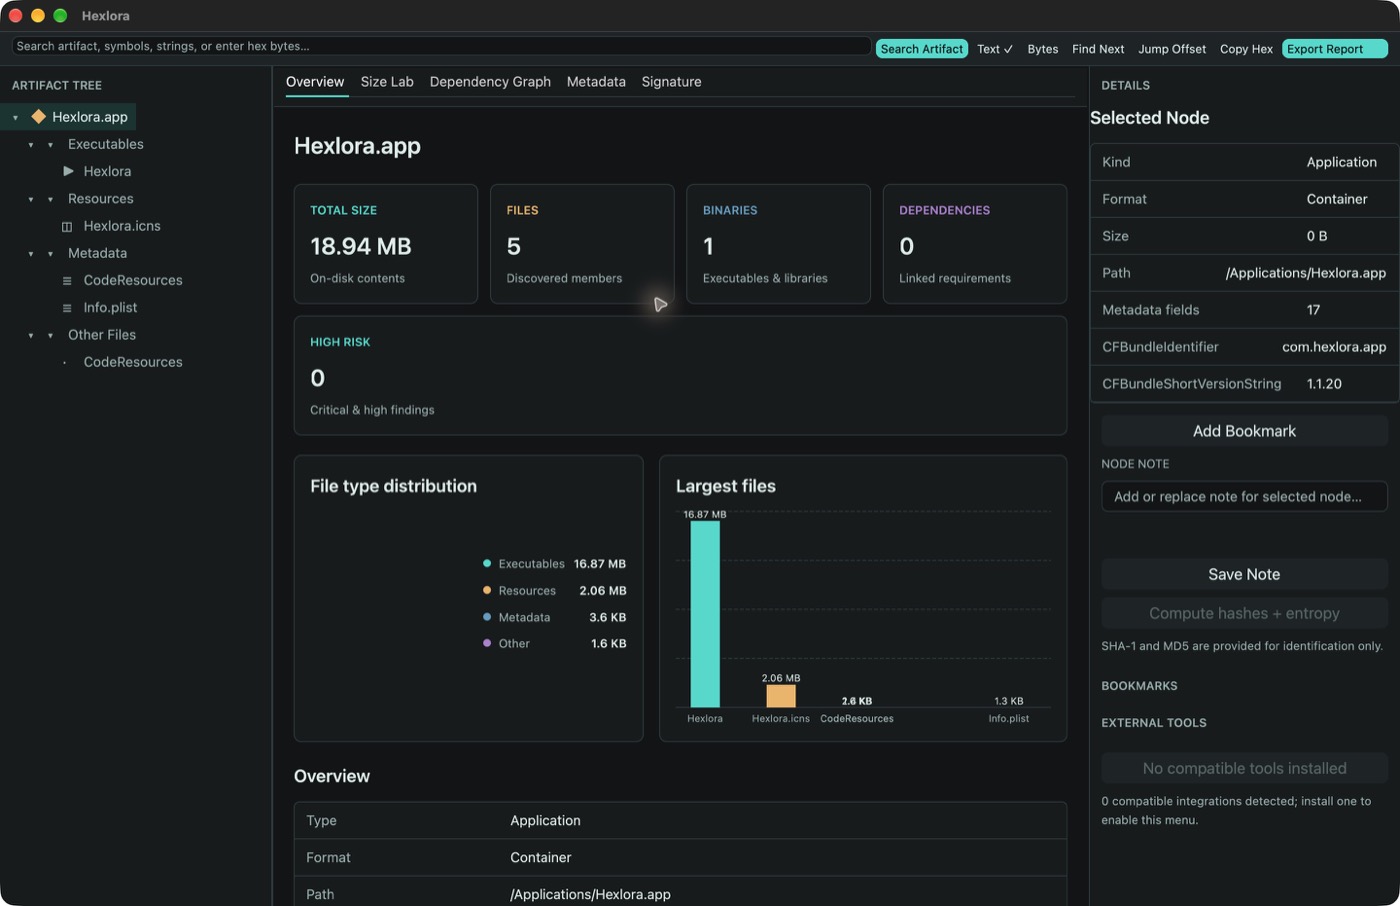
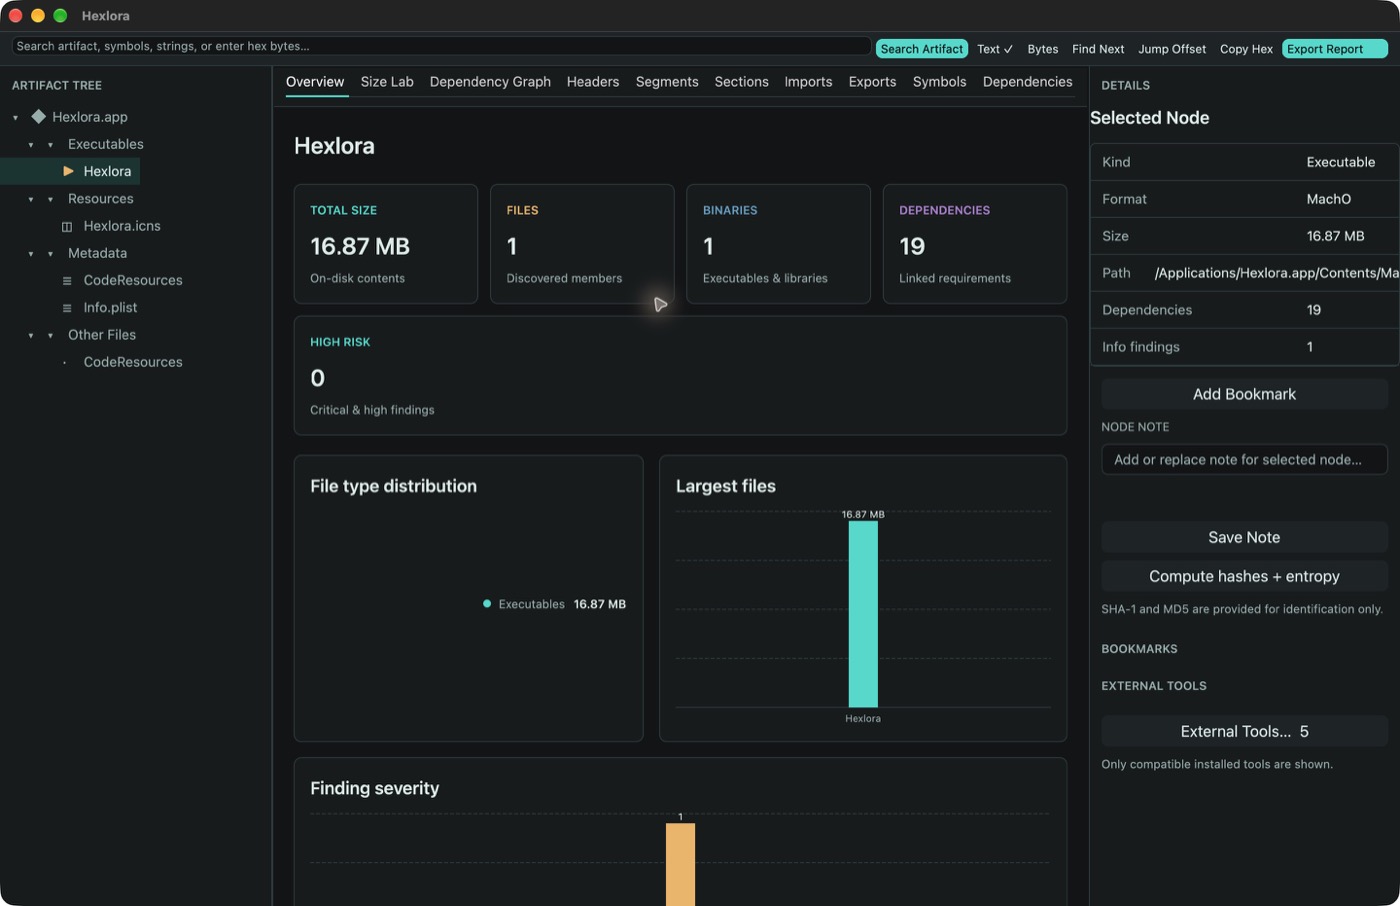
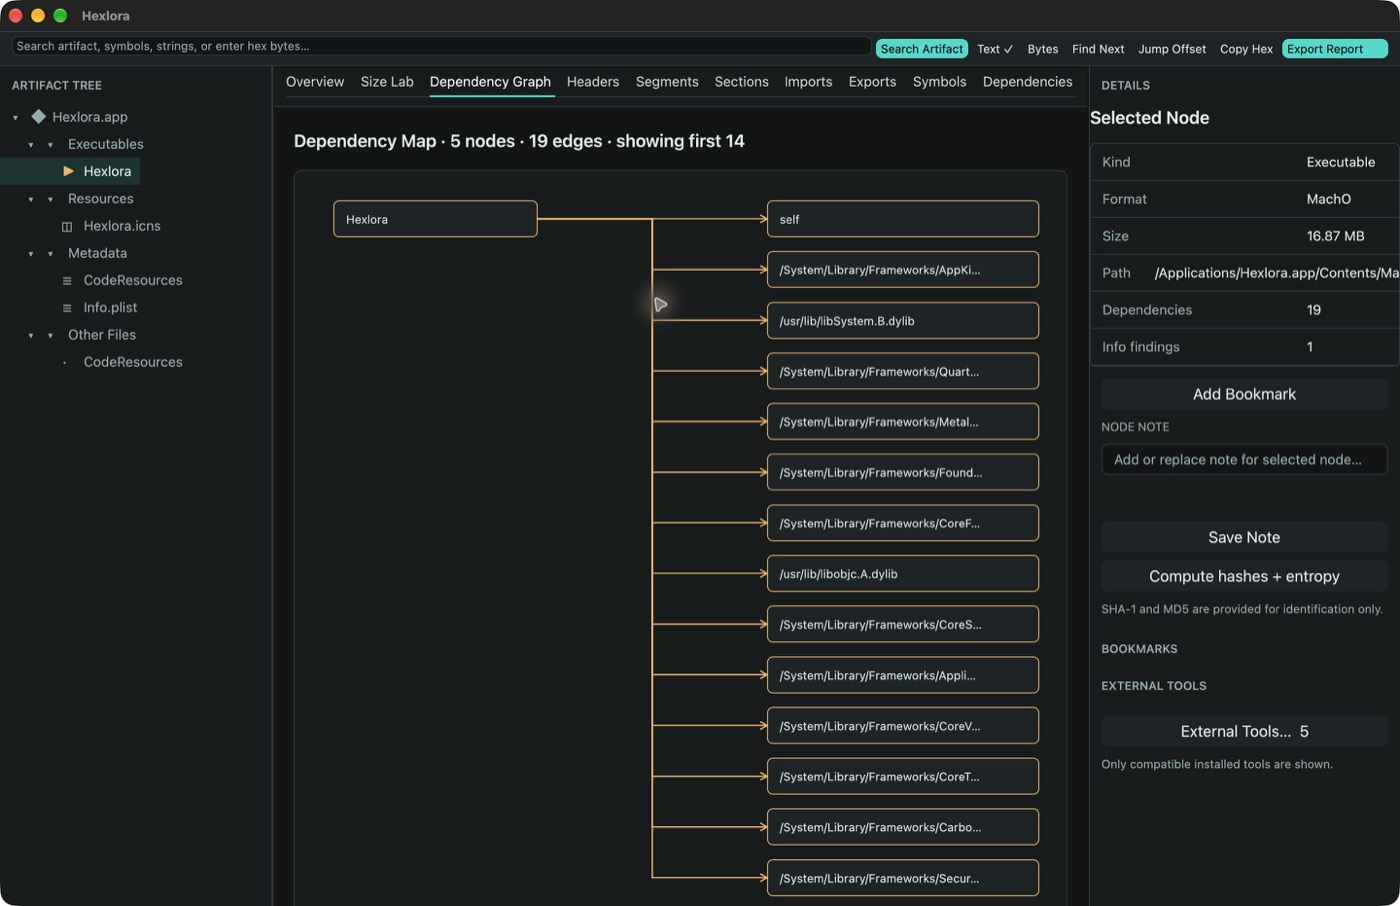
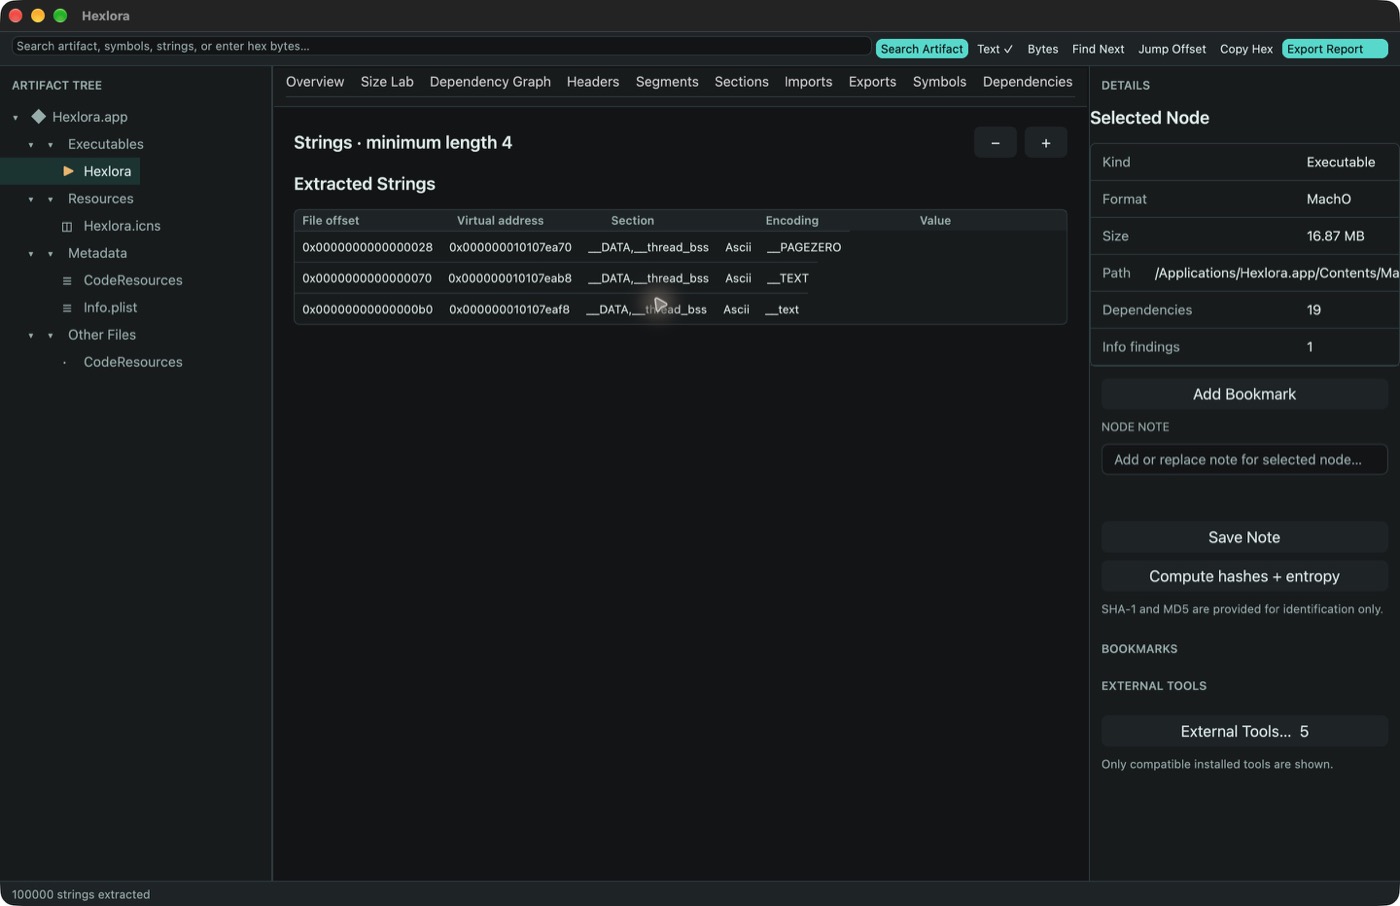
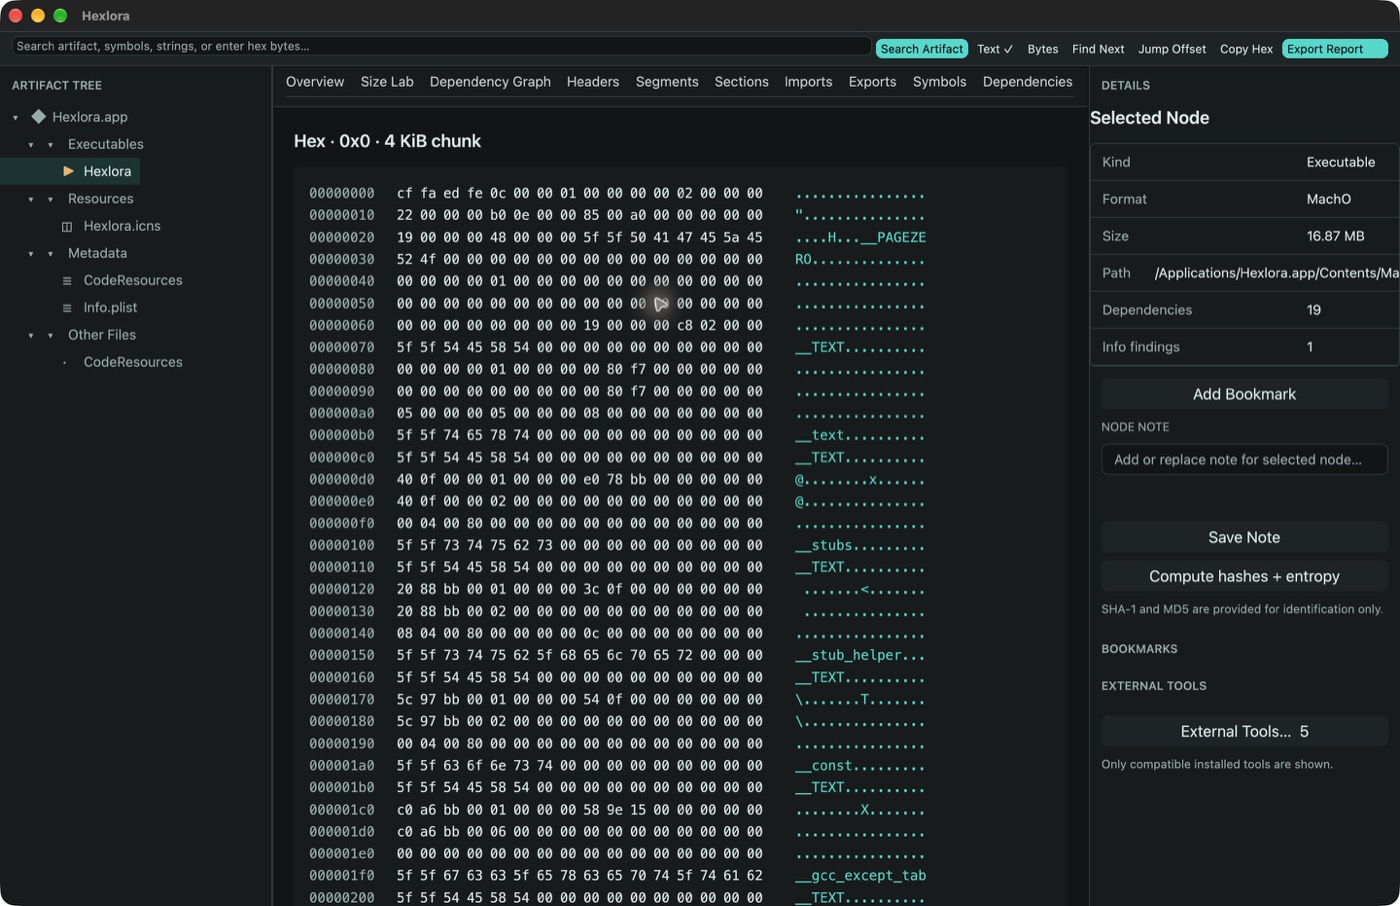
Die Live-Galerie wechselt zwischen Anwendungsstruktur, Mach-O-Details, Abhängigkeiten, extrahierten Strings und begrenzter Hex-Ansicht.
Installation mit Homebrew
brew install --cask everettjf/tap/hexlora
Optionales Kommandozeilenwerkzeug:
brew install everettjf/tap/hexlora-cli
Die macOS-App ist mit einer Developer ID signiert, von Apple notarisiert und mit dem Notarisierungsticket versehen. Jedes Release besteht strikte Signaturprüfung, Ticketvalidierung und Gatekeeper-Bewertung.
Wichtigste Fähigkeiten
| Bereich | Aktuelle Unterstützung |
|---|---|
| macOS und iOS | .app, Bundles, Frameworks, Plug-ins, Universal Mach-O, DMG und PKG/XAR; IPA-Audit für Identität, Größe, eingebettete Targets, Architekturen, Lokalisierungen, Datenschutz, Provisioning, Entitlements und Findings |
| Android | APK Manifest, Paket/Version/SDK, Berechtigungen, exportierte Komponenten, Deep Links, DEX-Statistiken, ABIs, native Bibliotheken, Signaturindikatoren und Findings |
| Windows | PE/COFF-Header, Sections, Imports/Exports, Symbole, Abhängigkeiten und Authenticode-Metadaten; APPX/MSIX-Identität, Capabilities, Entry Points, Block Map und Signaturstatus |
| Linux | ELF-Header, Architektur, Interpreter, Sections, Segments, Relocations, Symbole, Abhängigkeiten und Findings; DEB Control, Payload, installierte Größe, Maintainer-Skripte und privilegierte Dateien |
| Container und Daten | ZIP, tar/tar.gz, ar, DMG, ISO, JSON, XML, plist, SQLite, Bilder und Text; 7z, RAR und einzelne komprimierte Streams derzeit auf Identifikationsebene |
| Allgemeine Analyse | Artifact Tree, Metadata, Headers, Slices, Sections, Segments, Imports, Exports, Symbols, Relocations, Dependency Graph, Strings, bedarfsgesteuertes Hex, Hashes, Entropie, Signatur und Findings |
| Vergleich und CI | Exakte SHA-256-Identität; hinzugefügte, entfernte, geänderte und verschobene Dateien, Wachstum und Duplikate; JSON, Markdown, HTML, SARIF, Policies, Severity Gates und stabile Exit-Codes |
Alle Einzelheiten stehen in der englischen Support-Matrix, im versionierten Report-Schema und in der automatisierten Testmatrix.
Desktop-Workflow
- Native macOS-Menüs öffnen Dateien, Ordner, Workspaces und neue Fenster.
- Dateien, Apps, Pakete, Workspaces oder Verzeichnisse können in die Fenstermitte gezogen werden.
- Artifact Tree, Inhalt und Details sind skalierbar; große Tabellen werden virtualisiert gerendert.
- External Tools… priorisiert installierte, kompatible Integrationen.
- Workspaces bewahren Pfad, Ansicht, Lesezeichen, Notizen und Analyse-Cache.
Kurzbefehle: ⌘N neues Fenster, ⌘O Datei, ⇧⌘O Ordner, ⌥⌘O Workspace, ⌘S speichern und ⌘F suchen.
CLI
hexlora-cli inspect ./SomeApp.app --pretty
hexlora-cli inspect ./MyApp.ipa --depth deep --format sarif --output hexlora.sarif
hexlora-cli inspect ./package --hash sha256 --strings --entropy
Analysetiefen sind lightweight, standard und deep. Exit-Codes unterscheiden fatale Fehler (1), Policy-/Finding-Fehler (2), Abbruch (4) und nutzbare Teilberichte (5).
Voraussetzungen
- Mac mit Apple silicon (
arm64) - macOS 13 Ventura oder neuer
- Homebrew für die obigen Befehle
GitHub Releases bietet MSI und portables ZIP für Windows x64 sowie DEB und portables tar.gz für Linux amd64. Diese Windows- und Linux-Pakete sind derzeit nicht codesigniert; vor der Installation SHA256SUMS prüfen. Der hostunabhängige Kern untersucht PE und ELF statisch auf allen unterstützten Systemen.
Sicherheitsgrenzen
Hexlora arbeitet statisch und schreibgeschützt. Es führt importierte Programme nicht aus, mountet keine Images, installiert keine Pakete, extrahiert Archive nicht automatisch, dekompiliert und debuggt nicht und verändert keine Bytes. Symbolischen Links wird nicht gefolgt; Eingaben, Rekursion, Dateizahl, Strings, Archiveinträge und Befehlsausgaben sind explizit begrenzt. Heuristische Findings sind Hinweise, keine Malware-Urteile.
Automatisierte Qualitätssicherung
Neben dem vollständigen Rust-Workspace, Clippy, Rust 1.88 als MSRV, CLI-/Report-Verträgen und macOS-App-Build/Launch prüft ein öffentlicher Korpus aus 16 nach Länge und SHA-256 fixierten realen Artefakten IPA, APK, APPX/MSIX, gültig und absichtlich beschädigt signierte macOS-Apps, notarisiertes PKG, DMG, ISO, PE, ELF, DEB, RPM und fehlerhafte APPX-Pakete. Jeder Release installiert App und CLI außerdem real über Homebrew und validiert Developer ID, Apple-Notarisierung, Stapler, Gatekeeper und den Formula-Test. Details enthält die Testmatrix.
Dokumentation
Produktstrategie · Produkt- und Wettbewerbsanalyse · IPAView-Plan · Testmatrix · Website
Die englische README ist maßgeblich; Übersetzungen werden bei Änderungen an Version, Installation oder Hauptfunktionen synchronisiert.