La app incluye Size Lab y treemaps interactivos, gráfico de entropía con salto a Hex, grafo Canvas de dependencias, cronologías de firma/provisioning, matriz IPA de arquitectura/privacidad, filtros de hallazgos, anchos de panel guardados, alto contraste y exportación local de SVG y capturas de ventana.
El README en inglés es la fuente canónica y contiene la matriz de soporte más detallada y actual. Instala la versión más reciente con los comandos Homebrew siguientes o descarga los archivos desde GitHub Releases.
Idiomas de la interfaz
Hexlora admite inglés, chino simplificado, japonés, coreano, alemán, francés, español, italiano, portugués de Brasil, ruso y vietnamita. Cambia al instante desde el menú de idioma en la barra de menús o al pie de la ventana; la selección se guarda para el siguiente inicio. El primer inicio sigue el idioma del sistema. La navegación, los botones, los títulos de panel y las cabeceras habituales están traducidos. El contenido de los artefactos, los diagnósticos técnicos y los informes exportados conservan su texto original.
Capturas
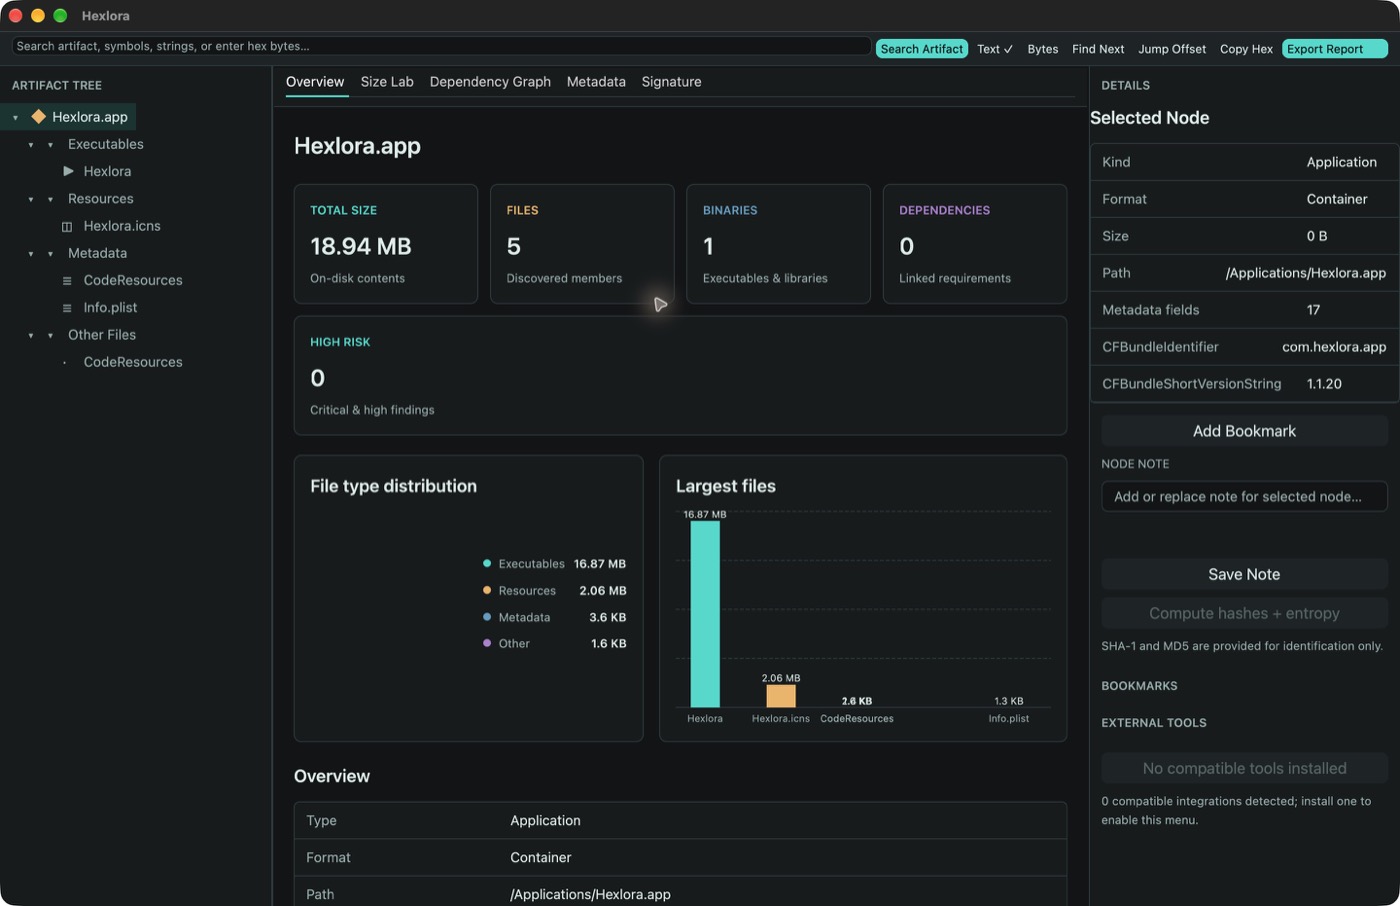
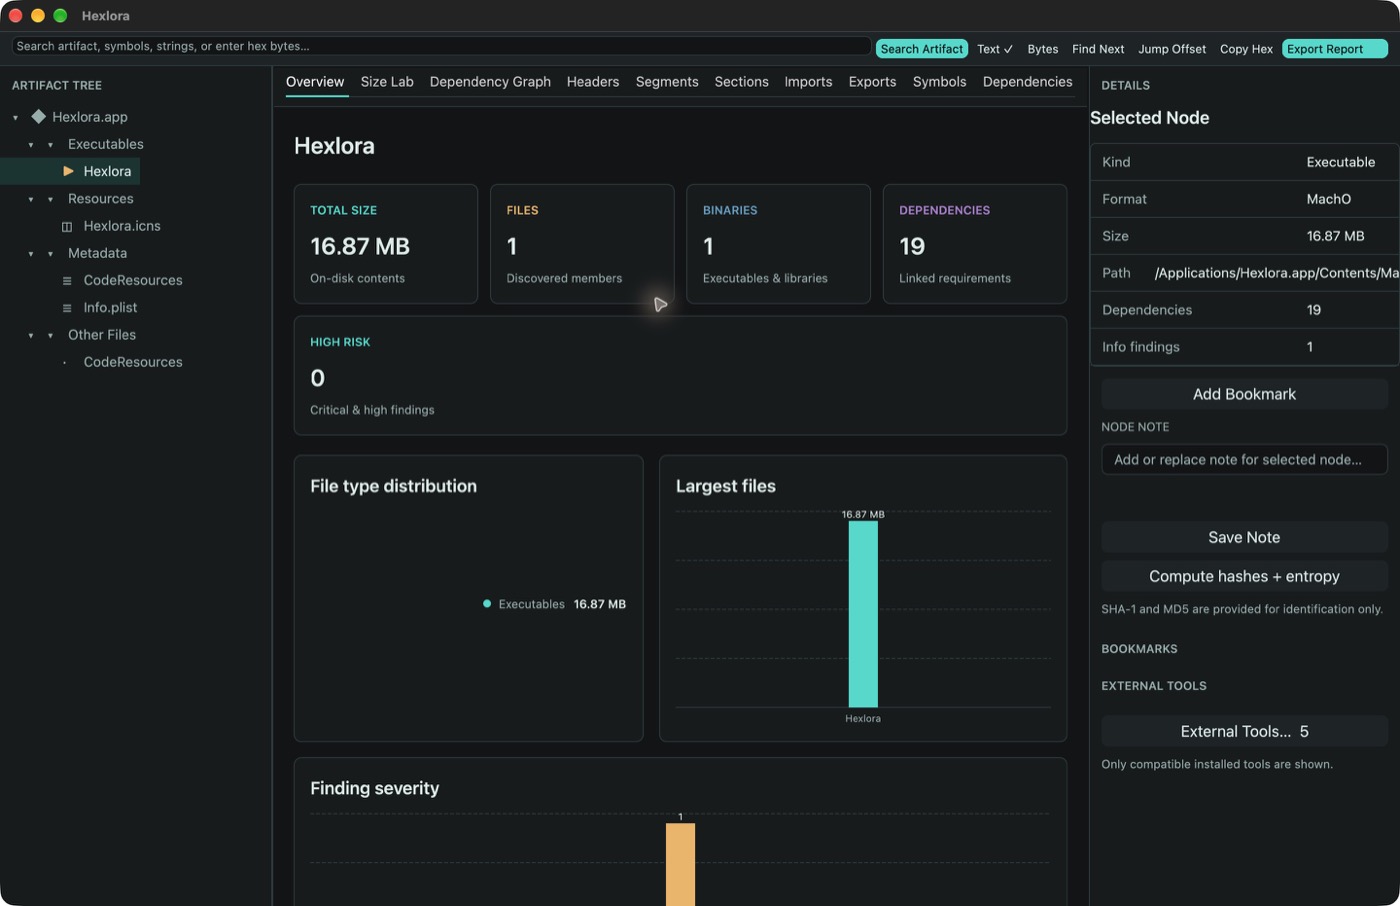
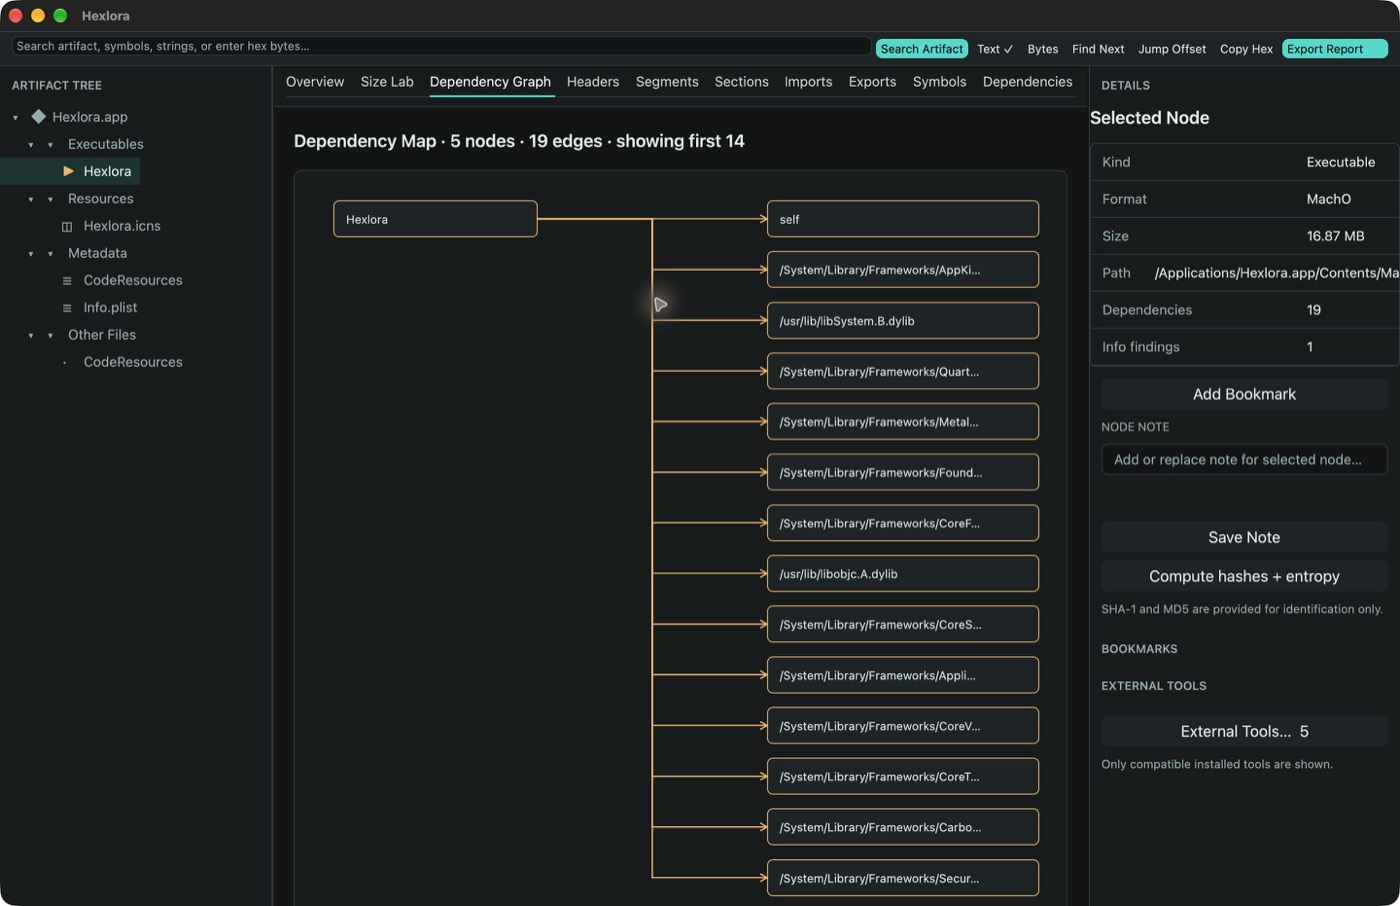
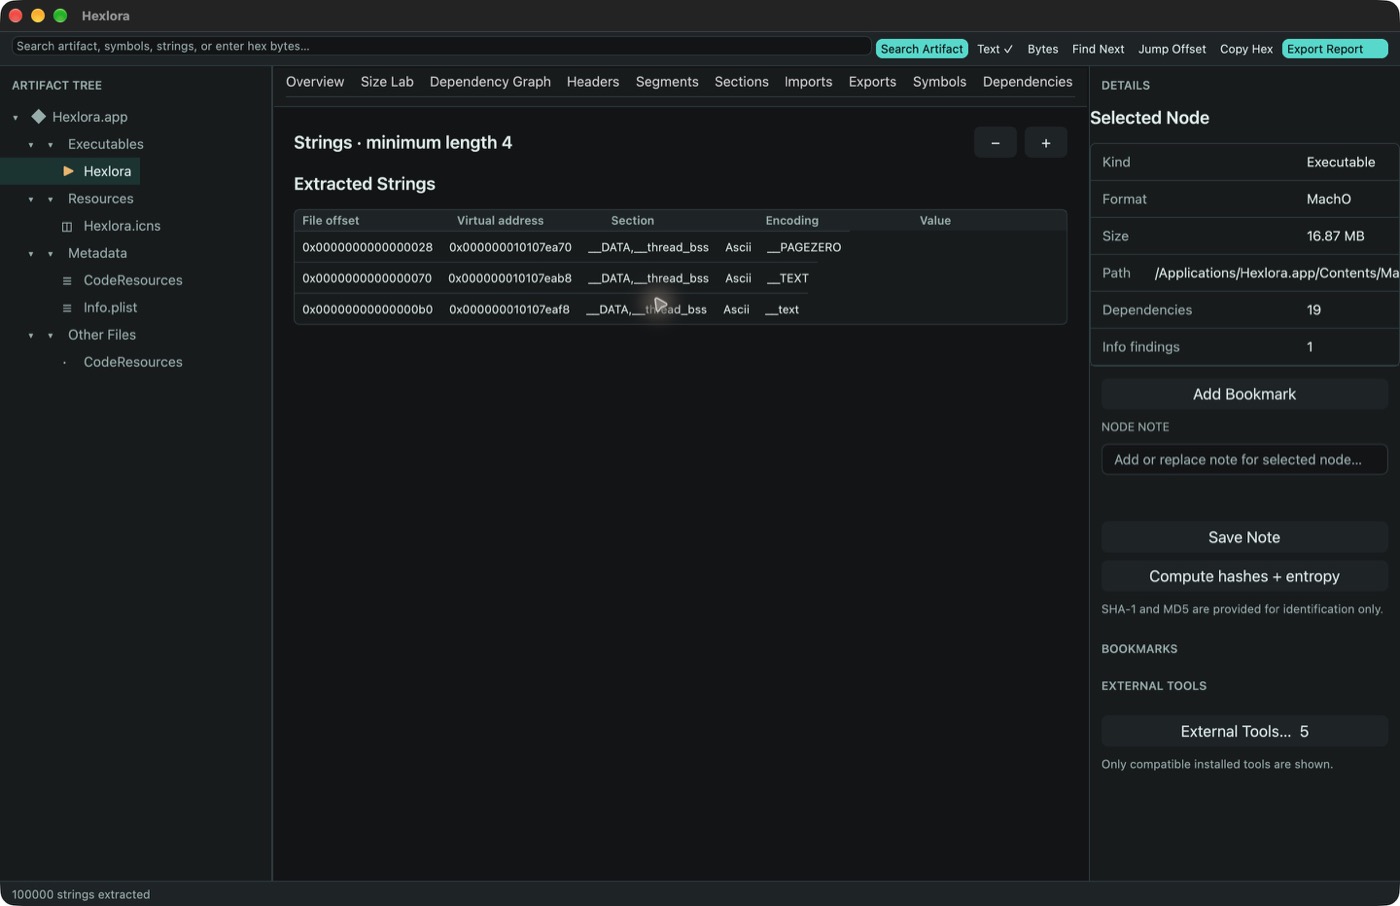
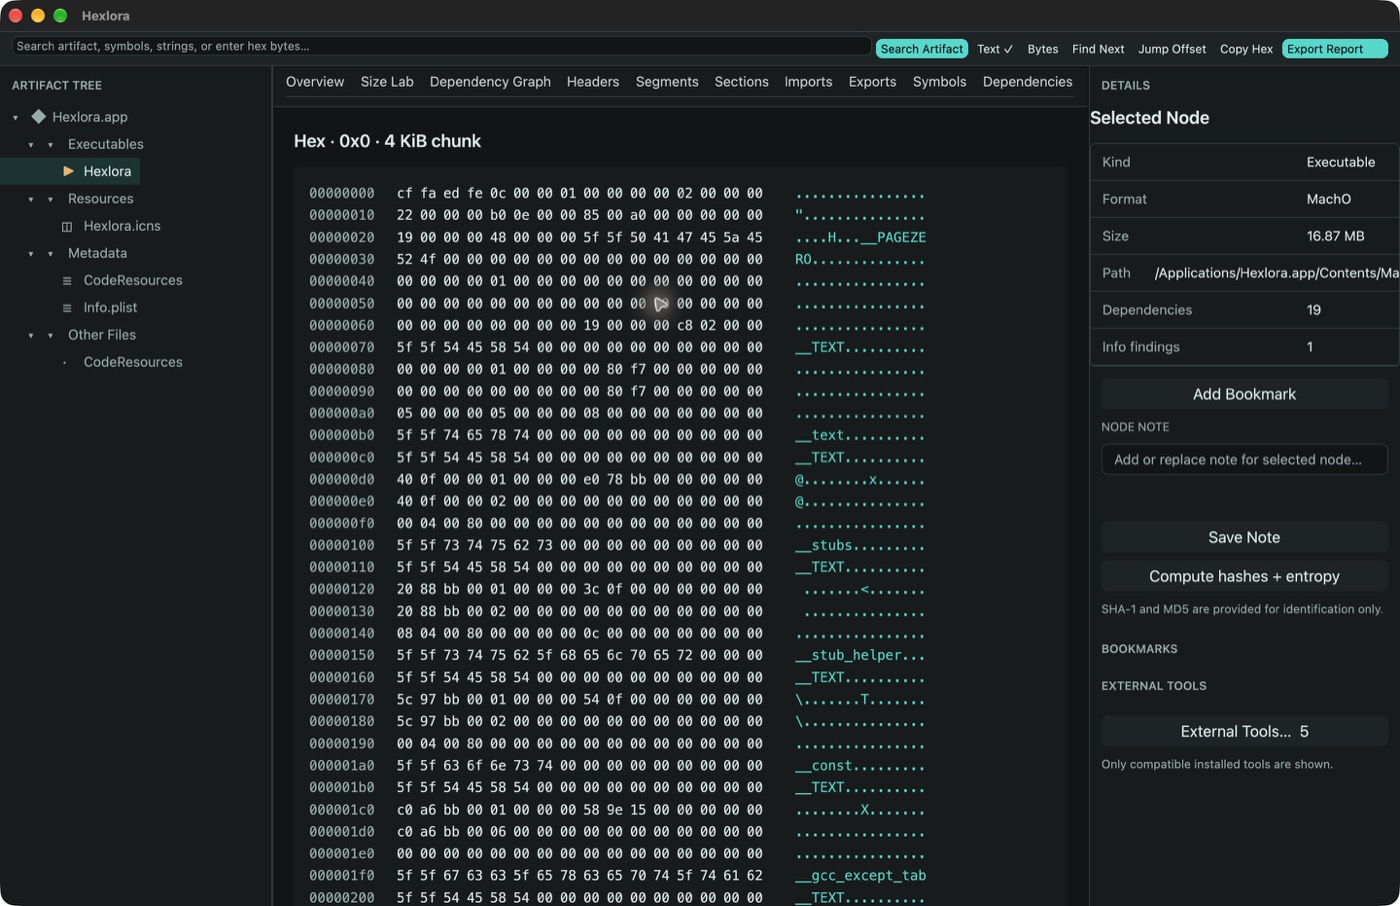
La galería interactiva alterna entre estructura, Mach-O, dependencias, strings y la inspección Hex acotada.
Instalación con Homebrew
brew install --cask everettjf/tap/hexlora
Herramienta de línea de comandos opcional:
brew install everettjf/tap/hexlora-cli
La aplicación para macOS está firmada con Developer ID, notarizada por Apple y lleva adjunto el ticket de notarización. Cada release supera la verificación estricta de firma, la validación del ticket y la evaluación de Gatekeeper.
Capacidades principales
| Área | Soporte actual |
|---|---|
| macOS e iOS | .app, bundles, frameworks, plug-ins, Mach-O universal, DMG y PKG/XAR; auditoría IPA de identidad, tamaño, targets, arquitecturas, localizaciones, privacidad, provisioning, entitlements y findings |
| Android | Manifest de APK, paquete/versión/SDK, permisos, componentes exportados, deep links, estadísticas DEX, ABI, bibliotecas nativas, indicadores de firma y findings |
| Windows | Headers, secciones, imports/exports, símbolos, dependencias y Authenticode de PE/COFF; identidad, capabilities, entry points, block map y firma de APPX/MSIX |
| Linux | Headers, arquitectura, interpreter, secciones, segmentos, relocations, símbolos, dependencias y findings de ELF; control, payload, tamaño instalado, scripts y archivos privilegiados de DEB |
| Contenedores y datos | ZIP, tar/tar.gz, ar, DMG, ISO, JSON, XML, plist, SQLite, imágenes y texto; 7z, RAR y streams comprimidos tienen identificación básica |
| Análisis común | Artifact Tree, metadata, headers, slices, sections, segments, imports, exports, symbols, relocations, grafo de dependencias, strings, Hex bajo demanda, hashes, entropía, firma y findings |
| Comparación y CI | Identidad SHA-256; altas, bajas, cambios, movimientos, crecimiento y duplicados; JSON, Markdown, HTML, SARIF, políticas, severity gates y códigos de salida estables |
Consulta la matriz completa en inglés, el schema de informes y la matriz de pruebas automatizadas.
Flujo de escritorio
- Menús nativos de macOS para abrir archivo, carpeta, workspace y una ventana nueva.
- Arrastra un archivo, aplicación, paquete, workspace o directorio al centro de la ventana.
- Artifact Tree, contenido y Details son redimensionables; las tablas grandes usan renderizado virtual.
- External Tools… prioriza integraciones compatibles ya instaladas.
- Los workspaces conservan ruta, vista, marcadores, notas y resultados en caché.
Atajos: ⌘N ventana nueva, ⌘O archivo, ⇧⌘O carpeta, ⌥⌘O workspace, ⌘S guardar y ⌘F buscar.
CLI
hexlora-cli inspect ./SomeApp.app --pretty
hexlora-cli inspect ./MyApp.ipa --depth deep --format sarif --output hexlora.sarif
hexlora-cli inspect ./package --hash sha256 --strings --entropy
Las profundidades son lightweight, standard y deep. Los códigos distinguen error fatal (1), fallo de policy/finding (2), cancelación (4) e informe parcial utilizable (5).
Requisitos
- Mac con Apple silicon (
arm64) - macOS 13 Ventura o posterior
- Homebrew para los comandos anteriores
GitHub Releases ofrece MSI y ZIP portátil para Windows x64, y DEB y tar.gz portátil para Linux amd64. Estos paquetes de Windows y Linux aún no tienen firma de código; verifica SHA256SUMS antes de instalar. El núcleo independiente del sistema anfitrión inspecciona PE y ELF de forma estática en todas las plataformas compatibles.
Límites de seguridad
Hexlora es estático y de solo lectura. No ejecuta programas importados, monta imágenes, instala paquetes, extrae archivos automáticamente, descompila, depura ni modifica bytes. No sigue enlaces simbólicos y limita explícitamente entradas, recursión, archivos, strings, miembros de archivos y salida de comandos. Los findings heurísticos son indicios, no veredictos de malware.
Garantía de calidad automatizada
Además del workspace Rust completo, Clippy, Rust 1.88 mínimo, contratos de CLI/informes y build/launch de la app macOS, un corpus público de 16 artefactos reales fijados por tamaño y SHA-256 prueba IPA, APK, APPX/MSIX, apps macOS con firma válida y dañada, PKG notarizado, DMG, ISO, PE, ELF, DEB, RPM y APPX anómalos. Cada release también instala app y CLI desde Homebrew y valida Developer ID, notarización de Apple, stapler, Gatekeeper y el test de Formula. Consulta la matriz de pruebas.
Documentación
Estrategia · Análisis del producto y competidores · Plan IPAView · Pruebas · Sitio web
El README en inglés es canónico; las traducciones se sincronizan al cambiar la versión, instalación o capacidades principales.