最新桌面能力包括 Size Lab 与交互式 treemap、熵 Area Chart/热力图与 Hex 跳转、Canvas 依赖节点图、签名/Provisioning 时间线、IPA 架构/隐私矩阵、Findings 严重度筛选、可保存的面板显隐与拖拽宽度、高对比模式,以及本地 SVG 报告和窗口截图导出。
英文 README 是能力清单的规范源,并包含最新、最详细的逐项支持矩阵。安装最新版请使用下方 Homebrew 命令,发布文件见 GitHub Releases。
界面语言
Hexlora 支持英文、简体中文、日文、韩文、德文、法文、西班牙文、意大利文、巴西葡萄牙文、俄文和越南文。通过菜单栏或窗口底部的“语言”菜单即时切换,选择会自动保存。首次启动跟随系统语言。导航、按钮、面板标题和常用表头已本地化;制品原始内容、技术解析诊断和导出报告数据保留原文。
截图
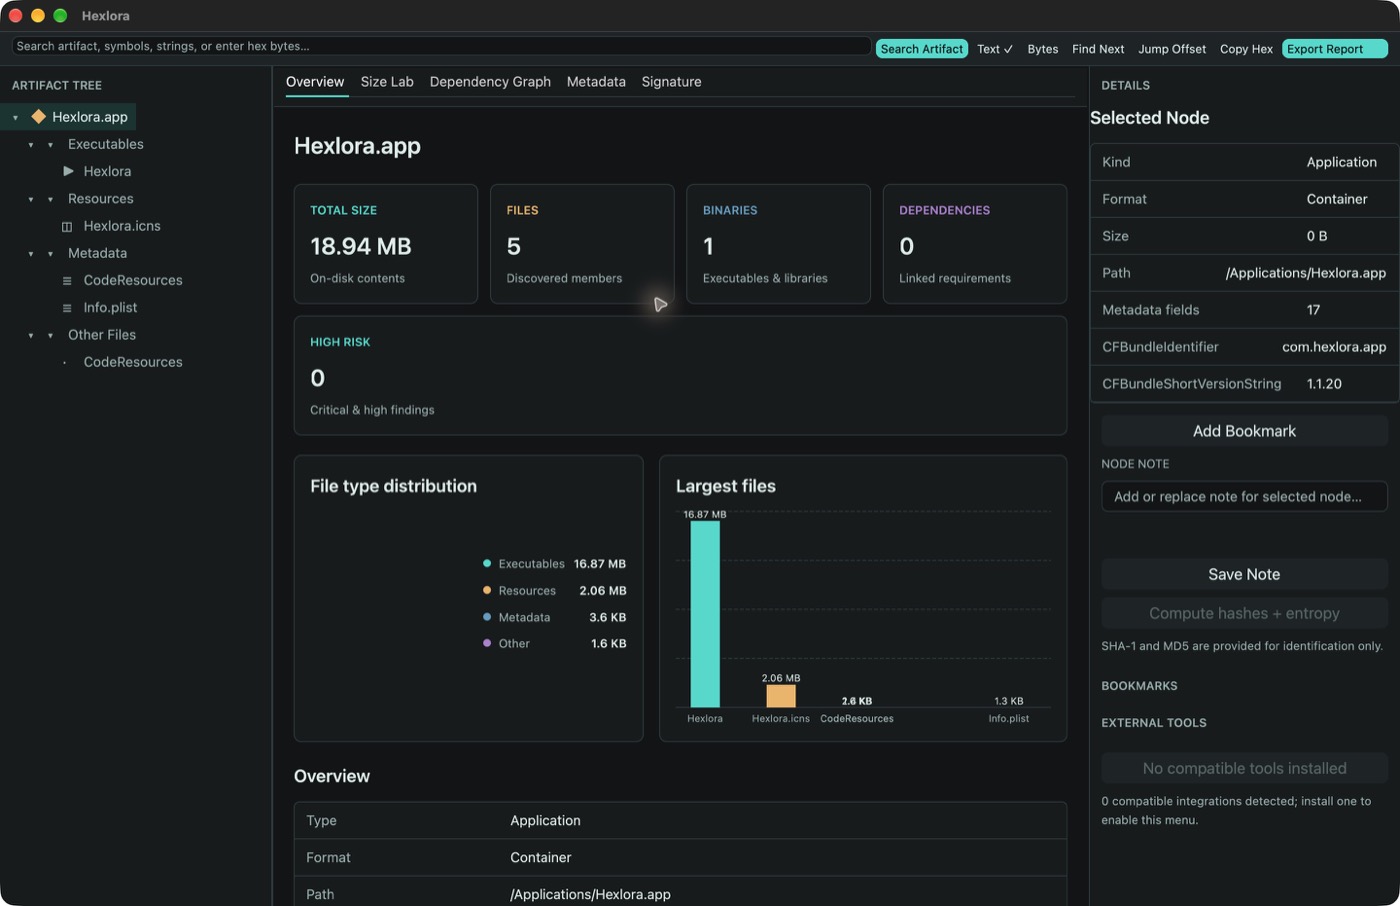
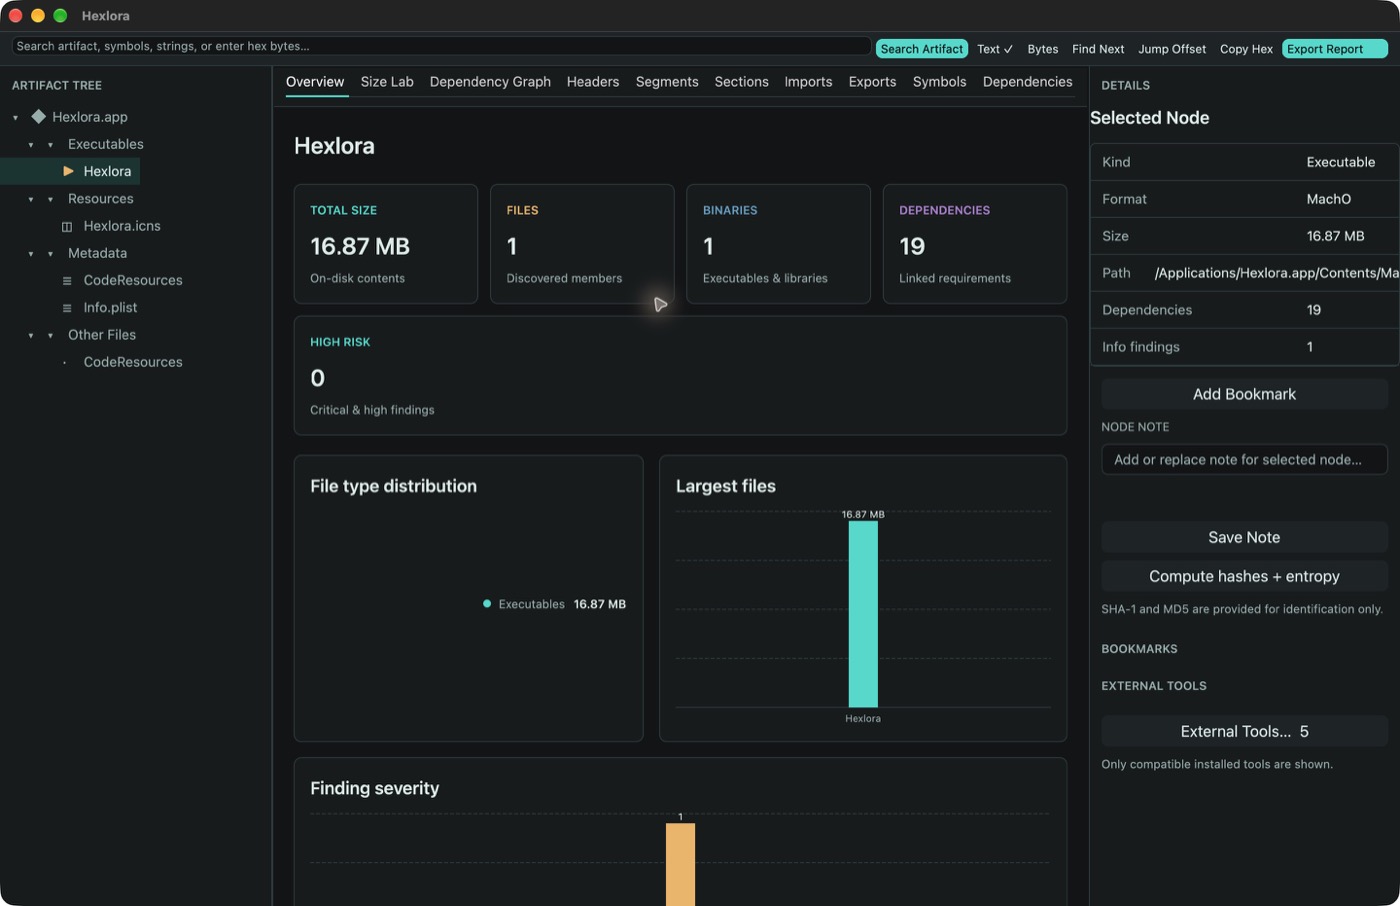
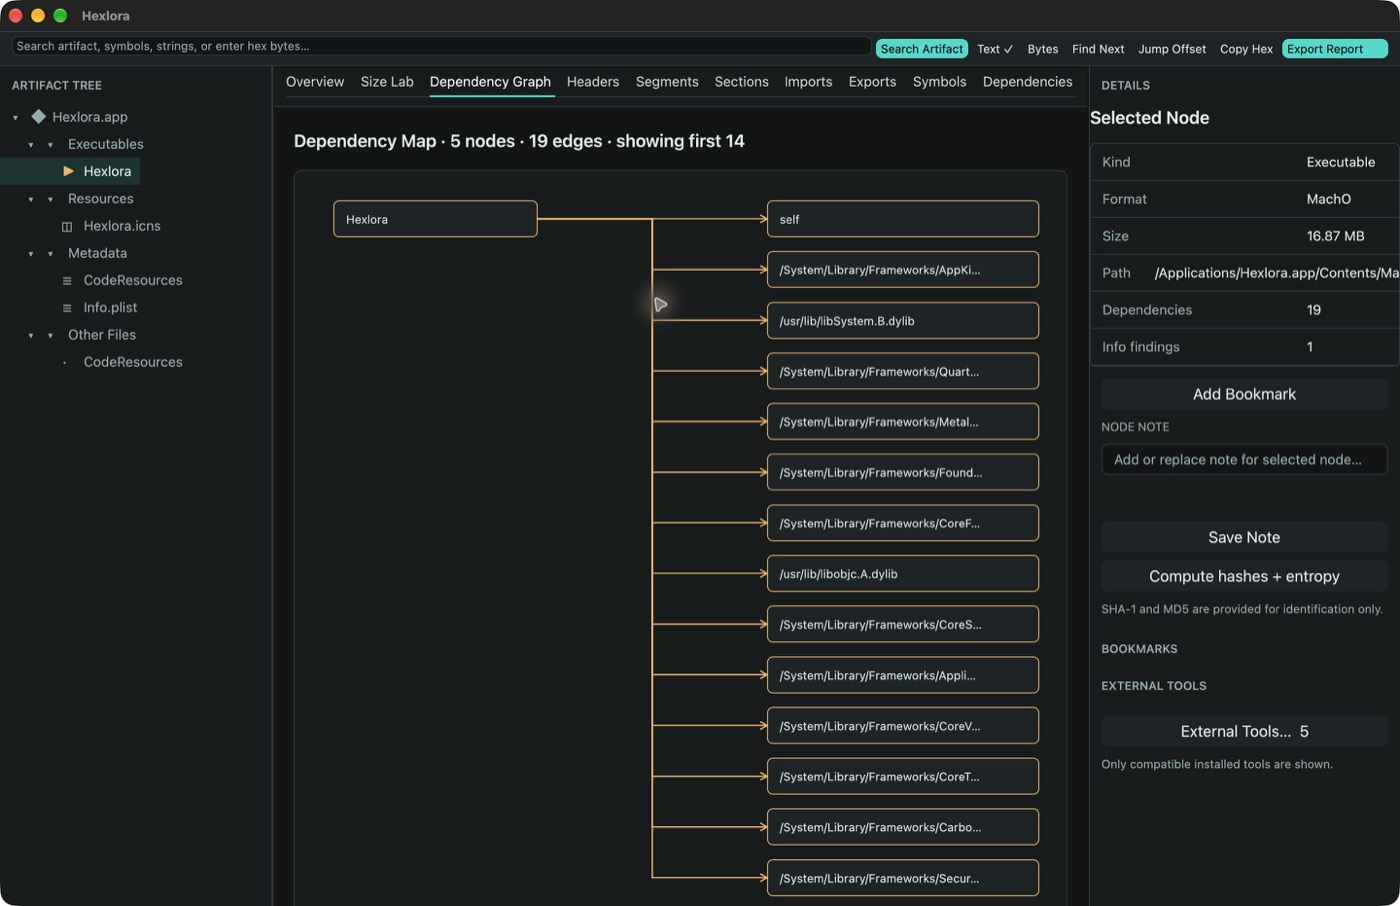
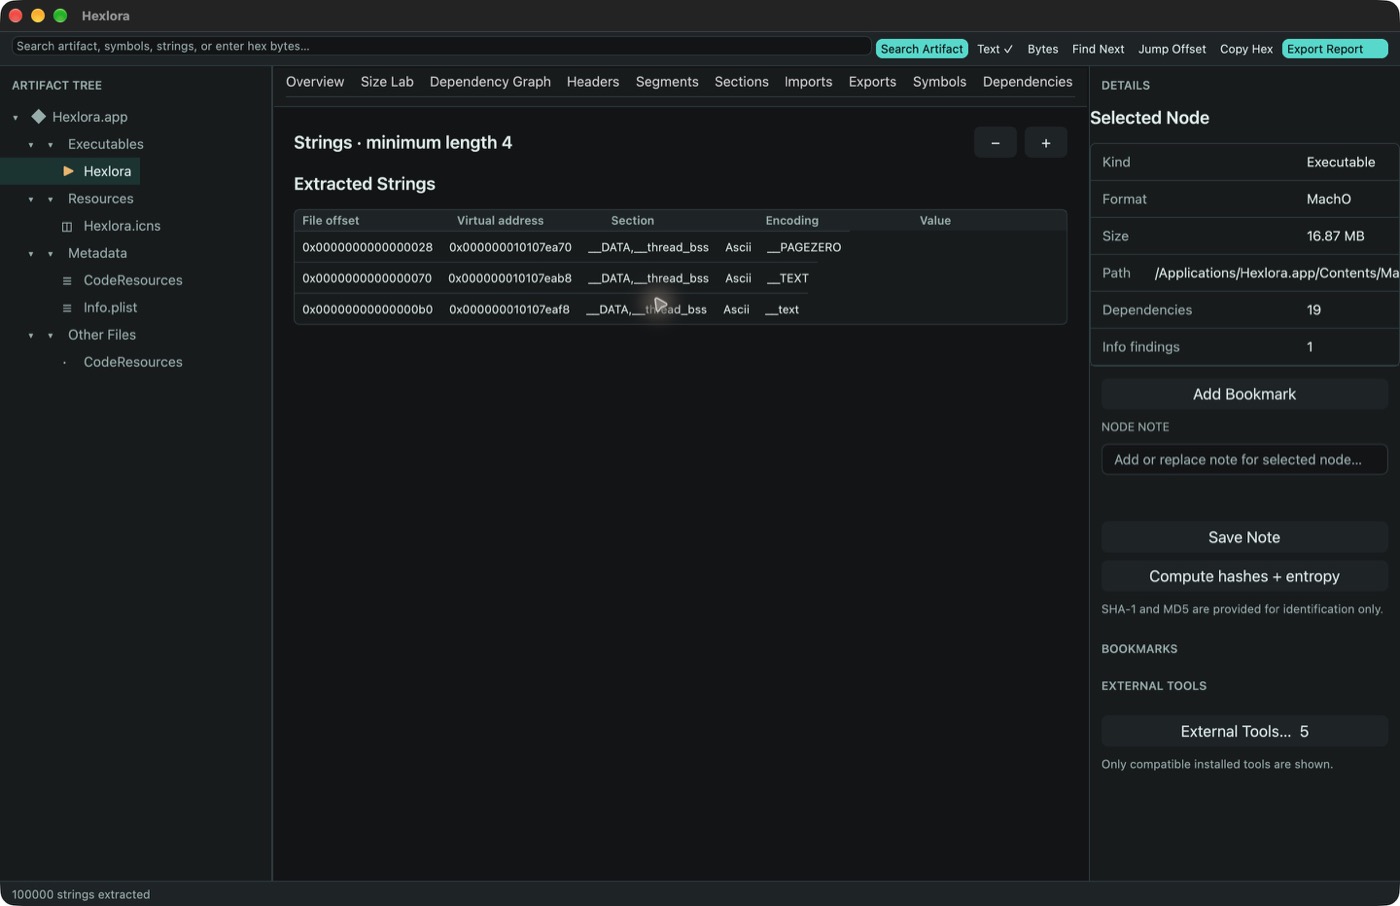
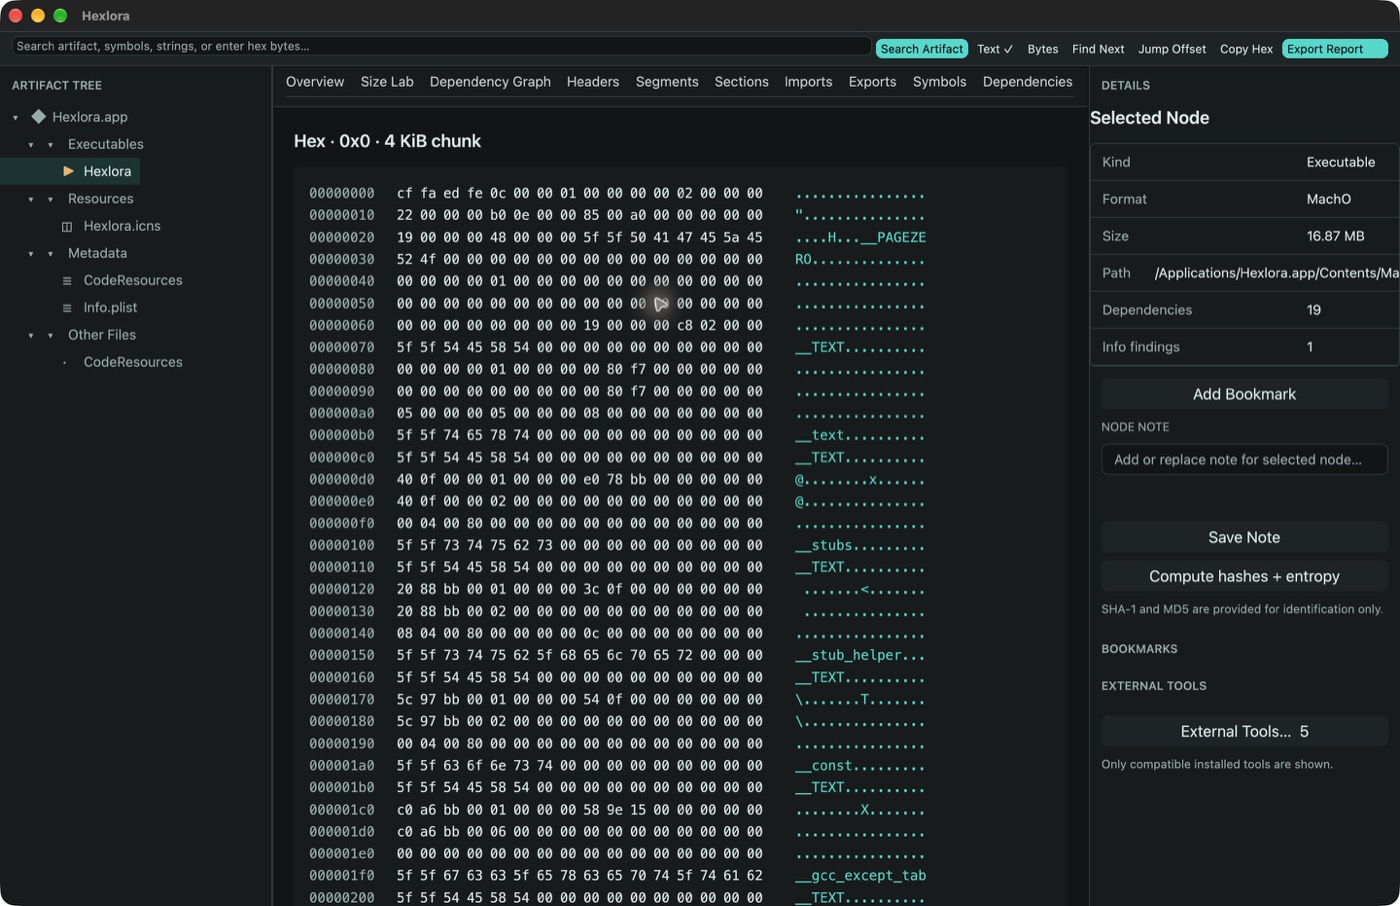
在线图库 会动态展示应用结构、Mach-O 信息、依赖解析、字符串提取和有界 Hex 查看。
安装
brew install --cask everettjf/tap/hexlora
可选:安装命令行工具:
brew install everettjf/tap/hexlora-cli
hexlora-cli --version
macOS 应用经过 Developer ID 签名和 Apple 公证,并附带公证票据。发布前会执行严格签名验证、公证票据验证和 Gatekeeper 评估。
主要能力
| 类别 | 当前支持 |
|---|---|
| macOS 与 iOS | .app、bundle、framework、插件、Mach-O/Universal Mach-O、DMG、flat PKG/XAR;IPA 身份、体积、嵌入目标、架构、本地化、隐私清单、描述字段、Provisioning Profile、entitlements 和发布 findings |
| Android | APK Manifest、包/版本/SDK、权限、导出组件、deep link、DEX 统计、ABI/native library、签名线索与发布 findings |
| Windows | PE/COFF 的头、节、导入导出、符号、依赖和 Authenticode 元数据;APPX/MSIX 身份、capabilities、应用入口、block map 与签名状态 |
| Linux | ELF 的头、架构、解释器、节、段、重定位、符号、依赖与 findings;DEB control、依赖、payload、安装尺寸、维护脚本与特权文件审计 |
| 容器与数据 | ZIP、tar/tar.gz、ar、DMG、ISO、JSON、XML、plist、SQLite、图片和文本;7z、RAR 与独立压缩流目前为类型识别级别 |
| 通用分析 | Artifact Tree、元数据、headers、slices、sections、segments、imports、exports、symbols、relocations、依赖图、字符串、按需 Hex、hash、熵、签名和 findings |
| 比较 | 基于 SHA-256 的精确内容身份;新增、删除、修改、移动、体积增长、重复文件,以及 IPA 隐私/签名/entitlement 变化 |
| 报告与 CI | JSON、Markdown、独立 HTML、SARIF;共享发布策略、severity gate、稳定退出码、原子输出与取消 |
详细能力、支持层级和明确边界见英文完整支持矩阵。报告格式见版本化 schema,自动化测试范围见测试矩阵。
桌面工作流
- 使用原生 macOS 菜单打开文件、文件夹、workspace 和新窗口。
- 文件、应用、包、workspace 或目录可直接拖到窗口中央。
- Artifact Tree、主内容区和 Details 区域可以调整大小;大型表格采用虚拟渲染。
- External Tools… 优先显示已安装且兼容的工具,未安装工具不会堆满 Details 面板。
- Workspace 保存路径、当前视图、书签、笔记和缓存分析结果。
快捷键:⌘N 新窗口、⌘O 打开文件、⇧⌘O 打开文件夹、⌥⌘O 打开 workspace、⌘S 保存、⌘F 搜索。
CLI 示例
hexlora-cli inspect ./SomeApp.app --pretty
hexlora-cli inspect ./MyApp.ipa --depth deep --format sarif --output hexlora.sarif
hexlora-cli inspect ./package --hash sha256 --strings --entropy
lightweight、standard 和 deep 控制分析深度。退出码区分致命错误(1)、策略或 finding 失败(2)、取消(4)以及可用但不完整的报告(5)。
系统要求与构建
- Apple 芯片 Mac(
arm64) - macOS 13 Ventura 或更高版本
- 使用上述命令安装时需要 Homebrew
cargo run -p hexlora
GitHub Actions 可原生构建 Windows x64 与 Linux amd64 安装包:Windows 提供 MSI 和便携 ZIP,Linux 提供 DEB 和便携 tar.gz。手动运行 Package Windows and Linux 工作流只生成 Actions 构件;推送 v* 标签还会把经过检查的构件与 SHA256SUMS 发布到 GitHub Releases。目前这些包尚未进行代码签名,安装前请核对校验和。核心分析层不依赖 GPUI,可在所有支持的宿主上静态检查 Windows PE 和 Linux ELF。
安全边界
Hexlora 是只读静态分析工具:不会执行导入程序、挂载镜像、安装软件包、自动解包、反编译、调试进程或修改字节。目录发现不跟随符号链接;解析输入、递归深度、文件数、字符串、重定位、归档成员和外部命令输出都有显式限制。启发式 finding 是调查线索,不是恶意软件结论。
自动化质量保障
除完整 Rust workspace 测试、Clippy、Rust 1.88 最低版本、CLI/报告契约和 macOS App 构建启动测试外,Hexlora 还用 16 个经过长度与 SHA-256 固定的公开真实制品回归 IPA、APK、APPX/MSIX、有效及破坏签名的 macOS App、公证 PKG、DMG、ISO、PE、ELF、DEB、RPM 和异常 APPX。发布流程还会实际通过 Homebrew 安装 App 与 CLI,并验证 Developer ID 签名、Apple 公证、stapler、Gatekeeper 和 Formula 自测。详见自动化测试矩阵。
规划与文档
英文 README 是规范源;本地化页面在版本、安装方式或能力发生变化时同步更新。